
Indice de la primera parte de este artículo:
- Introducción.
- Lista de sistemas por clasificación:
———- Nivel Muy Alto ———-
1- Genode/SculptOS (seL4) (No es de tipo Unix)
2- LionsOS (No es de tipo Unix)
3- L4Re (No es de tipo Unix)
4- TockOS (No es de tipo Unix)
5- RedoxOS
6- XousOS (No es de tipo Unix)
7- Hubris (No es de tipo Unix)
8- OpenBSD
9- Fuchsia (No es de tipo Unix)
10- Gentoo hardened (Poco realista)
———- Nivel Alto ———-
11- GrapheneOS
12- Guix hardened (más alto con Hurd)
13- NixOS (endurecido)
14- NetBSD (endurecido)
15- FreeBSD (endurecido)
16- Secureblue
17- Gentoo hardened (realista)
18- Exherbo hardened (realista)
19- ChromeOS
20- Talos Linux
- Conclusión de la primera parte.
Comienzo aclarando que la inspiración para escribir este artículo surgió de un mensaje publicado en un grupo de SimpleX Chat por un usuario cuyo nombre, lamentablemente, no recuerdo. Mis disculpas por ello. En su mensaje mencionaba algunos de los sistemas operativos que voy a enlazar a continuación, lo que despertó mi curiosidad y me llevó a indagar un poco más, intentando ir más allá de los nombres que solemos encontrar en las discusiones habituales sobre seguridad informática.
Dentro de la comunidad del software libre, y más precisamente en la de la privacidad y la seguridad, de vez en cuando se suele fantasear acerca de cuál es el «sistema operativo más seguro». Que si Android es más seguro que iOS, que si las distribuciones *BSD son superiores a las de GNU/Linux, que si GNU/Linux le da tres vueltas a Windows y ni qué decir de macOS. La realidad es que no existe una respuesta definitiva. Son debates que parecen no cesar, incluso cuando entran en juego las opiniones de grandes referentes de la informática, quienes tampoco siempre coinciden entre sí.
Ahora bien, ¿qué sucede si dejamos de mirar únicamente los sistemas operativos más conocidos y nos adentramos en proyectos menos populares, algunos de ellos bastante experimentales, que llevan la seguridad a un terreno mucho más ambicioso? Si intentamos apartarnos, en la medida de lo posible, de las preferencias personales y nos preguntamos cuáles son los sistemas operativos más seguros, al menos desde un punto de vista teórico, quizá encontremos propuestas bastante más interesantes de lo que imaginamos.
Y aquí hago una aclaración importante: de todos los sistemas que voy a mencionar, seguramente habré probado unos cuantos, pero no puedo afirmar que los haya utilizado todos en profundidad ni que haya sometido cada uno a pruebas prácticas de seguridad. Entonces, ¿con qué criterio se establece esta clasificación? Principalmente, con lo que está sobre el papel: sus respectivas documentaciones, sus arquitecturas, los mecanismos de protección que implementan, el aislamiento de sus componentes, el modelo de privilegios, las garantías de verificación y, por supuesto, el estado de desarrollo y mantenimiento de cada proyecto.
Esto no significa que el sistema mejor posicionado vaya a funcionar de maravilla en la práctica, ni mucho menos que sea la mejor opción para todo el mundo. Evaluar su arquitectura es una cosa; comprobar su comportamiento en un escenario real, con sus limitaciones, vulnerabilidades, aplicaciones y necesidades particulares, es otra muy distinta.
Cuando hablamos de seguridad informática, solemos pensar en antivirus, cortafuegos, contraseñas robustas y actualizaciones. Sin embargo, existe otra forma de abordar el problema: construir sistemas operativos que, desde sus propios cimientos, reduzcan las posibilidades de que un atacante consiga comprometer el conjunto del sistema.
Aquí entran en juego conceptos como los microkernels, el aislamiento de procesos, el principio de mínimo privilegio, la verificación formal, la inmutabilidad y la reducción de la superficie de ataque. Ninguno es una solución mágica, pero todos pueden contribuir a establecer barreras que dificulten que un error en un componente termine convirtiéndose en un problema mucho mayor.
La idea, en el fondo, es bastante sencilla: si un programa tiene una vulnerabilidad, ¿por qué debería poder comprometer el resto del sistema? Si un controlador contiene un fallo, ¿por qué necesita ejecutarse con los mismos privilegios que el núcleo? Y si podemos demostrar matemáticamente que determinadas propiedades de seguridad se cumplen, ¿por qué conformarnos únicamente con confiar en que el código no contiene errores?
Existen proyectos que llevan estas ideas mucho más lejos que los sistemas operativos convencionales. Algunos intentan reducir al mínimo el código que necesita privilegios; otros apuestan por aislar cada componente; algunos endurecen GNU/Linux hasta convertirlo en una plataforma considerablemente más resistente, mientras que otros están diseñados para proteger al usuario frente a amenazas muy concretas. Incluso hay proyectos que, por su arquitectura y sus objetivos, parecen sacados de un escenario informático más propio del futuro que del presente.
Comparar estas características resulta fascinante, pero también nos obliga a tener presente algo que a menudo se pasa por alto: un sistema operativo puede contar con una arquitectura extraordinaria sobre el papel y, aun así, ser una mala elección para un ordenador de uso cotidiano. Puede carecer de compatibilidad con nuestro hardware, tener un ecosistema de aplicaciones limitado, encontrarse todavía en una fase experimental o depender de un mantenimiento que no ofrezca las garantías necesarias.
Por eso, esta lista reúne los sistemas operativos y distribuciones que destacan por sus planteamientos de seguridad, organizados en tres niveles: Nivel Muy alto, nivel alto , nivel medio y nivel bajo. El orden es orientativo y responde a una valoración teórica de sus arquitecturas, mecanismos de aislamiento, medidas de endurecimiento, garantías de seguridad, mantenimiento y viabilidad de uso. No se trata de una auditoría independiente ni de una clasificación científica universal, y mucho menos de una garantía de que cualquier instalación de un sistema situado más arriba será automáticamente más segura que otra situada más abajo.
Al fin y al cabo, hay una diferencia importante entre construir el sistema operativo más seguro que podamos imaginar y desarrollar uno que realmente podamos utilizar, mantener y adaptar a nuestras necesidades sin sacrificar aquello que necesitamos hacer con él.
Y precisamente de eso trata este artículo: de explorar hasta dónde puede llegar la seguridad de un sistema operativo cuando dejamos de mirar únicamente lo que utilizamos a diario y comenzamos a prestar atención a lo que, al menos en teoría, podría ofrecernos una protección mucho mayor.
Nivel Muy Alto
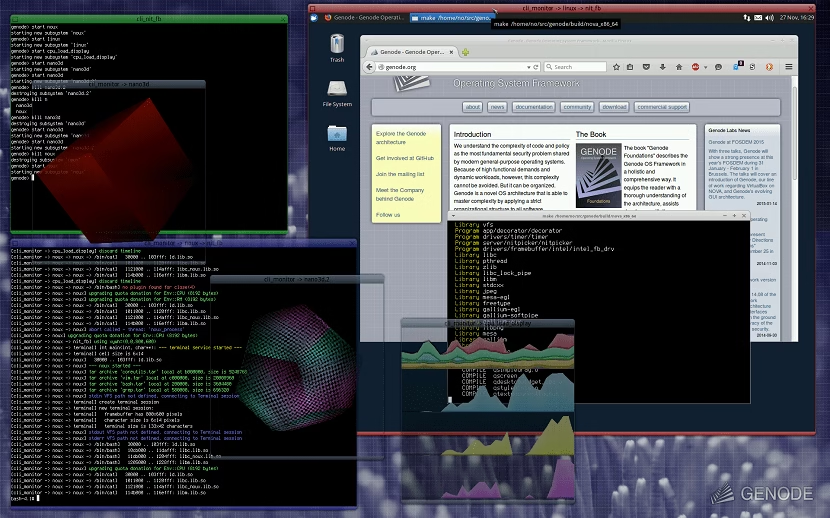
1. Genode / Sculpt OS (seL4)
Genode es un framework de sistemas operativos iniciado en 2008 y desarrollado por Genode Labs. Su propuesta consiste en construir sistemas a partir de componentes aislados, reduciendo la confianza depositada en cada uno. Sculpt OS es su sistema de propósito general, mientras que seL4 es un microkernel conocido por sus garantías de verificación formal.
La combinación resulta especialmente interesante porque busca limitar los privilegios y reducir el impacto de los fallos. Sin embargo, hay una distinción importante: Genode, Sculpt OS y seL4 no son lo mismo, y no todas las instalaciones de Sculpt OS funcionan necesariamente sobre seL4.
¿Sirve en la práctica? Es prometedor para entornos donde el aislamiento pesa más que la compatibilidad. Para un escritorio convencional, las limitaciones de aplicaciones y hardware todavía pueden resultar un obstáculo.
2. LionsOS
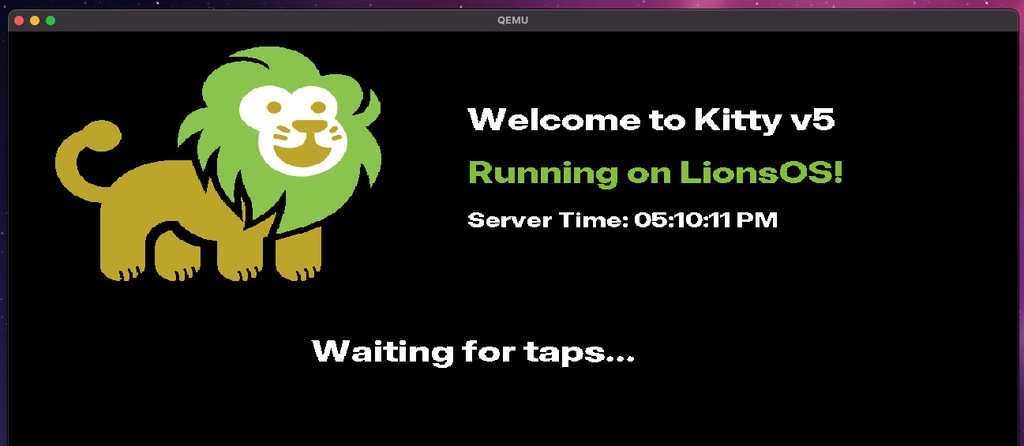
LionsOS es un sistema operativo desarrollado por Trustworthy Systems, un grupo de investigación de la Universidad de Nueva Gales del Sur, en Australia. Está construido sobre seL4, cuyo microkernel ha sido sometido a verificaciones formales de determinadas propiedades bajo configuraciones y supuestos específicos.
La idea es reducir la cantidad de código privilegiado y mantener los servicios y controladores aislados. Así, comprometer un componente no debería conceder automáticamente el control de todo el sistema. Es una diferencia importante frente a diseños donde buena parte de las funciones opera con privilegios elevados.
Su enfoque es especialmente atractivo para sistemas críticos y entornos que exigen garantías rigurosas. Pero no debemos confundir la verificación del núcleo con la verificación de todo el sistema: las aplicaciones, los controladores y el hardware también importan.
¿Sirve en la práctica? Principalmente en investigación y aplicaciones especializadas, no como sustituto sencillo de Windows o una distribución GNU/Linux de escritorio.
3. L4Re
L4Re es un framework de ejecución y virtualización basado en la familia de microkernels L4, con raíces en la investigación académica europea y vínculos con Kernkonzept. Está orientado a construir sistemas especializados, incluidos aquellos que requieren separar aplicaciones, servicios y entornos de ejecución.
Su atractivo reside en una arquitectura donde el núcleo se mantiene pequeño y buena parte de las funciones se ejecuta fuera de él. Esto puede reducir la superficie de ataque privilegiada y facilitar la separación de componentes.
No es una distribución de escritorio tradicional, ni pretende competir directamente con Ubuntu o Fedora. Su valor está en servir de base para sistemas diseñados con requisitos específicos de aislamiento y control.
¿Sirve en la práctica? Sí, en determinados proyectos industriales y especializados. Para el usuario doméstico, su ecosistema y compatibilidad son limitados.
4. Tock OS
Tock OS es un sistema operativo orientado a microcontroladores y dispositivos integrados, desarrollado a partir de investigación académica y con una importante participación de la comunidad. Utiliza Rust para aprovechar las garantías de seguridad de memoria del lenguaje.
Su diseño separa el núcleo, los controladores y las aplicaciones mediante mecanismos de aislamiento. Esto resulta valioso en dispositivos pequeños, donde un fallo en una aplicación no debería comprometer automáticamente las demás funciones.
Rust ayuda a prevenir errores de memoria, pero no elimina los fallos lógicos, los errores de configuración ni las vulnerabilidades de los componentes que interactúan con el sistema.
¿Sirve en la práctica? Para dispositivos integrados y proyectos compatibles, sí. No es un sistema de escritorio: su fortaleza consiste precisamente en resolver un problema diferente.
5. Redox OS
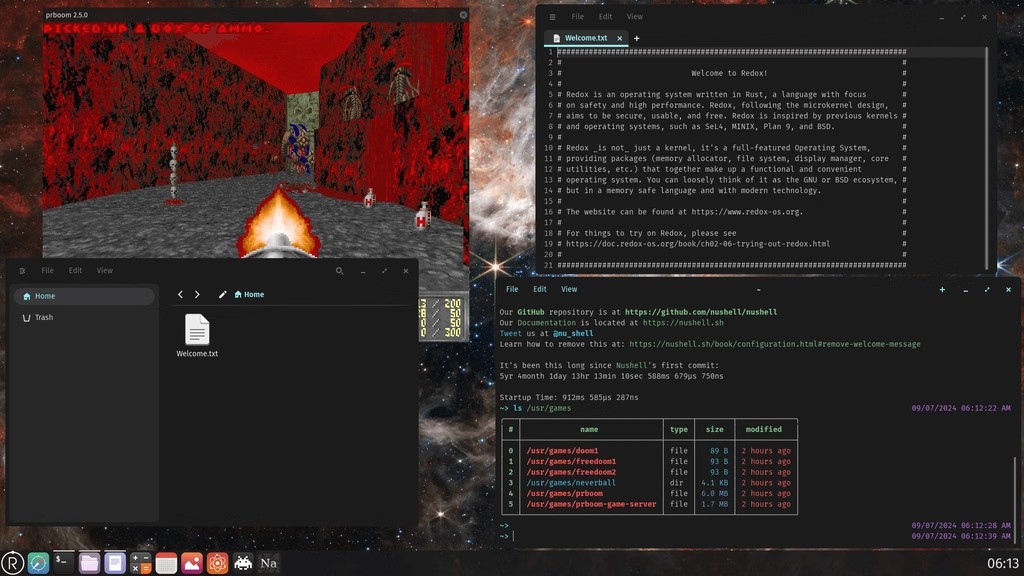
Redox OS es un sistema operativo libre iniciado en 2015 que utiliza Rust como lenguaje principal y adopta una arquitectura inspirada en los microkernels y en la filosofía Unix. Su objetivo es ofrecer un sistema completo sin depender del kernel Linux.
La combinación de aislamiento y seguridad de memoria puede reducir algunas clases de vulnerabilidades. También permite desarrollar una base de código con decisiones de diseño más coherentes, sin arrastrar necesariamente todas las soluciones históricas de los sistemas más antiguos.
El problema es la madurez. Redox sigue teniendo limitaciones de compatibilidad, aplicaciones y adopción frente a plataformas consolidadas. Además, utilizar Rust no garantiza que cada componente sea seguro.
¿Sirve en la práctica? Es un proyecto interesante para experimentar y seguir de cerca, pero todavía no representa un reemplazo universal para un sistema operativo convencional.
6. Xous OS
Xous OS nació en el contexto del desarrollo de Precursor, una plataforma de hardware abierta orientada a la seguridad. Su diseño se centra en separar procesos y hacer que se comuniquen mediante mensajes, limitando el acceso directo de unos componentes a los recursos de otros.
La filosofía es interesante: en lugar de asumir que todos los componentes son confiables, se intenta reducir sus privilegios y delimitar sus interacciones. Eso puede dificultar que un fallo se propague por todo el sistema.
Sin embargo, la seguridad no depende exclusivamente del sistema operativo. El hardware, el firmware, los servicios y las aplicaciones siguen formando parte de la ecuación.
¿Sirve en la práctica? Tiene sentido dentro de su ecosistema y en dispositivos compatibles. No es una plataforma de propósito general con el catálogo de software de Android o GNU/Linux.
7. Hubris
Hubris es un sistema operativo para dispositivos integrados desarrollado por Oxide Computer Company. Está diseñado para ejecutar tareas concretas en entornos donde la fiabilidad y el aislamiento son importantes.
Su arquitectura separa las tareas y los controladores en dominios aislados, con el objetivo de limitar los privilegios y evitar que el fallo de un componente comprometa todo el dispositivo. También facilita el análisis de determinadas propiedades del sistema.
No debe confundirse con un sistema completamente verificado de extremo a extremo: las garantías dependen de los componentes y las propiedades concretas que se hayan analizado.
¿Sirve en la práctica? Su enfoque es adecuado para equipos integrados y funciones especializadas. No está pensado para convertirse en un escritorio doméstico.
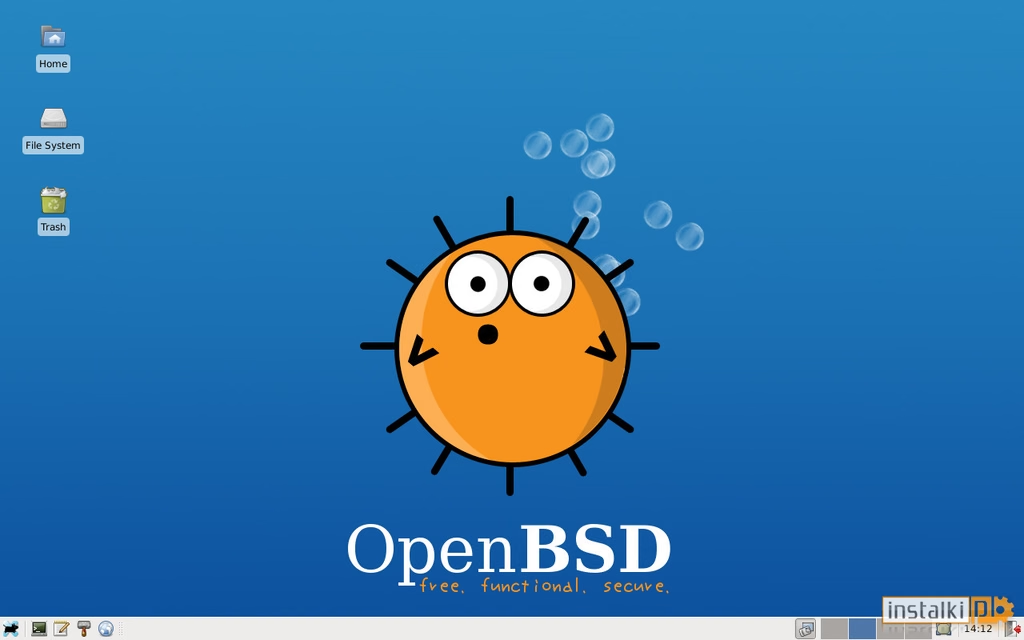
8. OpenBSD
OpenBSD nació en 1995, impulsado por Theo de Raadt tras su separación de NetBSD. Con el paso del tiempo se ha convertido en uno de los proyectos más reconocidos por su enfoque de seguridad, revisión de código y configuración conservadora.
Entre sus herramientas destacan pledge y unveil, que permiten restringir las operaciones que puede realizar un programa y los archivos o recursos a los que puede acceder. También incorpora mitigaciones destinadas a dificultar la explotación de vulnerabilidades.
Su filosofía no consiste en prometer que nunca habrá fallos, sino en reducir las oportunidades de que estos se conviertan en compromisos graves. Y, a diferencia de muchos sistemas experimentales de esta lista, OpenBSD cuenta con una trayectoria real en servidores, redes y estaciones de trabajo.
¿Sirve en la práctica? Sí. Es una opción madura para determinados servidores y servicios de red, aunque su compatibilidad de software y hardware puede ser más limitada que la de GNU/Linux.
9. Fuchsia
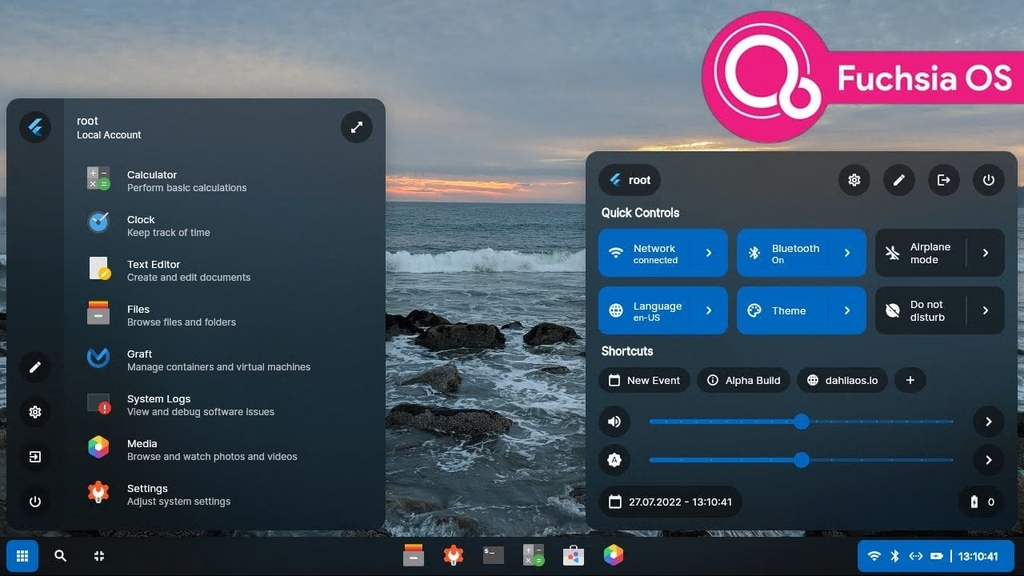
Fuchsia es un sistema operativo desarrollado por Google que utiliza Zircon como núcleo, en lugar del kernel Linux. Su arquitectura modular busca separar los componentes y controlar de forma explícita cómo interactúan entre sí.
El aislamiento de servicios y aplicaciones puede reducir el impacto de una vulnerabilidad, mientras que su diseño permite replantear aspectos fundamentales de los sistemas tradicionales. No se trata simplemente de otra distribución GNU/Linux con una apariencia diferente.
Google lo ha utilizado en productos concretos, aunque no se ha convertido en un sustituto generalizado de Windows, macOS o GNU/Linux en el escritorio.
¿Sirve en la práctica? Sí, en los contextos donde Google lo despliega. Para un usuario que quiera instalar un sistema de escritorio convencional, su utilidad sigue siendo limitada.
10. Gentoo Hardened: el escenario irrealista
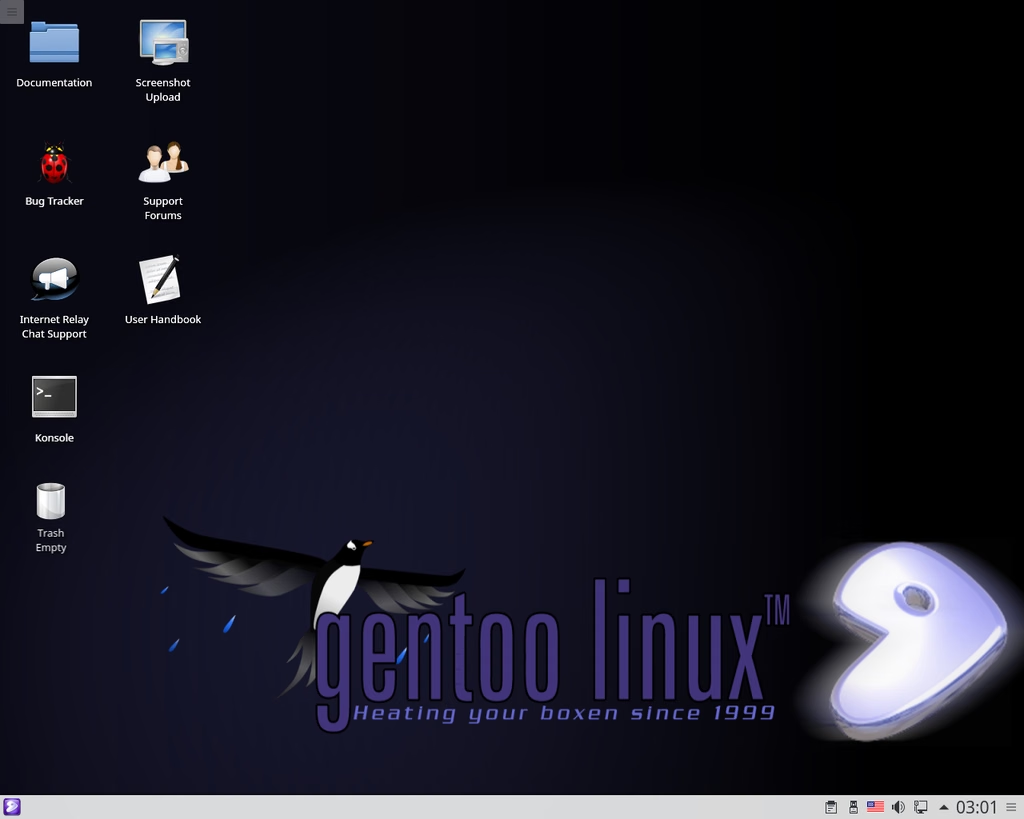
Gentoo es una distribución GNU/Linux conocida por su flexibilidad y por permitir que el usuario construya gran parte del sistema según sus necesidades. Su enfoque Hardened reúne opciones destinadas a reforzar la seguridad, incluidas protecciones del compilador y configuraciones de endurecimiento.
En teoría, una instalación extremadamente minimalista, cuidadosamente compilada y con servicios y permisos reducidos puede ofrecer una superficie de ataque pequeña. El problema es que cuanto más personalizada y compleja sea la configuración, mayor será la responsabilidad de quien la administra.
Una opción de compilación incorrecta, una política de permisos mal diseñada o una actualización descuidada pueden arruinar buena parte de las ventajas. Además, minimizar componentes sin comprender su función no siempre mejora la seguridad.
¿Sirve en la práctica? Una configuración extrema puede tener sentido en un laboratorio o en un sistema especializado, pero mantenerla de forma cotidiana puede resultar poco realista. Esta posición representa un escenario idealizado, no una garantía de superioridad frente a otros sistemas.
Nivel Alto
11. GrapheneOS
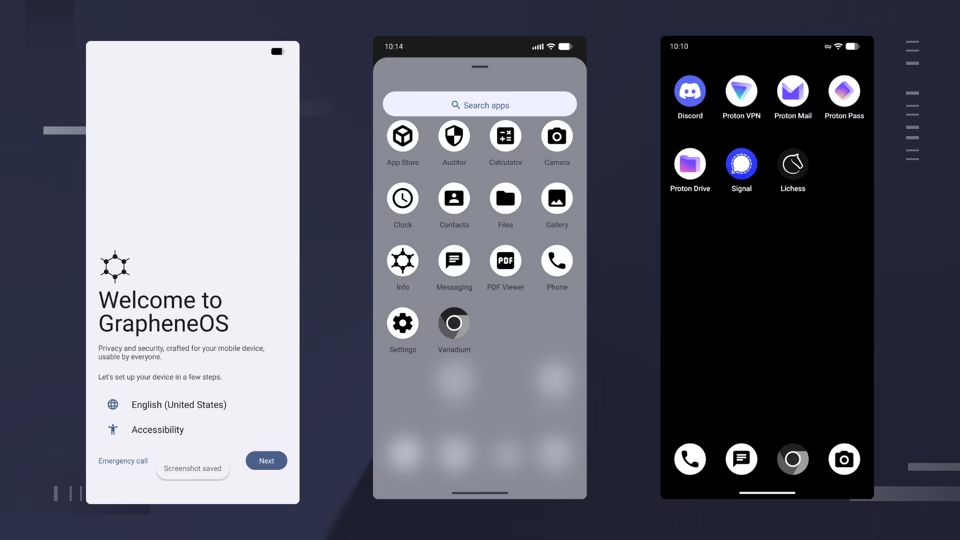
GrapheneOS es un sistema operativo móvil basado en Android Open Source Project, centrado en la privacidad y la seguridad. El proyecto comenzó en 2014 bajo el nombre CopperheadOS y continuó después de forma independiente.
Incorpora medidas adicionales de aislamiento, endurecimiento y protección frente a la explotación de vulnerabilidades. También permite instalar Google Play como aplicaciones aisladas, sin otorgarle automáticamente los privilegios especiales que posee en una instalación convencional de Android.
Su soporte oficial se concentra en dispositivos Google Pixel compatibles, lo que limita la elección de hardware, pero permite aprovechar sus mecanismos de seguridad.
¿Sirve en la práctica? Es una de las opciones más interesantes para quienes buscan un móvil reforzado sin renunciar a muchas aplicaciones de Android. La clave es utilizar un dispositivo con soporte vigente y mantenerlo actualizado. No garantiza anonimato ni protección absoluta frente a ataques dirigidos.
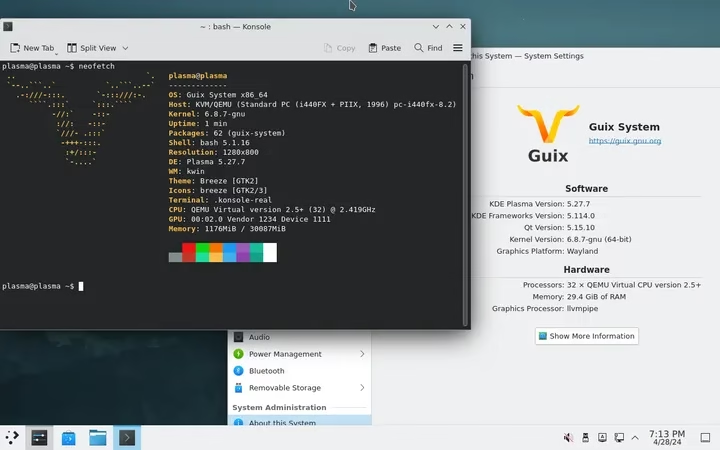
12. Guix System Hardened —y GNU Hurd como interrogante—
Guix System es una distribución GNU/Linux vinculada al proyecto GNU. Su gestor de paquetes permite describir el sistema de forma declarativa, reproducir configuraciones y regresar a generaciones anteriores.
Estas características facilitan la administración y pueden ayudar a investigar cambios problemáticos. Sin embargo, la reproducibilidad no demuestra que un programa sea seguro: también es posible reproducir una configuración vulnerable.
GNU Hurd resulta interesante como alternativa experimental al kernel Linux, con una arquitectura basada en servidores y componentes separados. Pero continúa teniendo limitaciones importantes de madurez y compatibilidad.
¿Sirve en la práctica? Guix puede ser útil para usuarios técnicos que valoren el control y la reproducibilidad. La combinación con Hurd es mucho más experimental y no debe considerarse automáticamente más segura por utilizar una arquitectura diferente.
13. NixOS Hardened
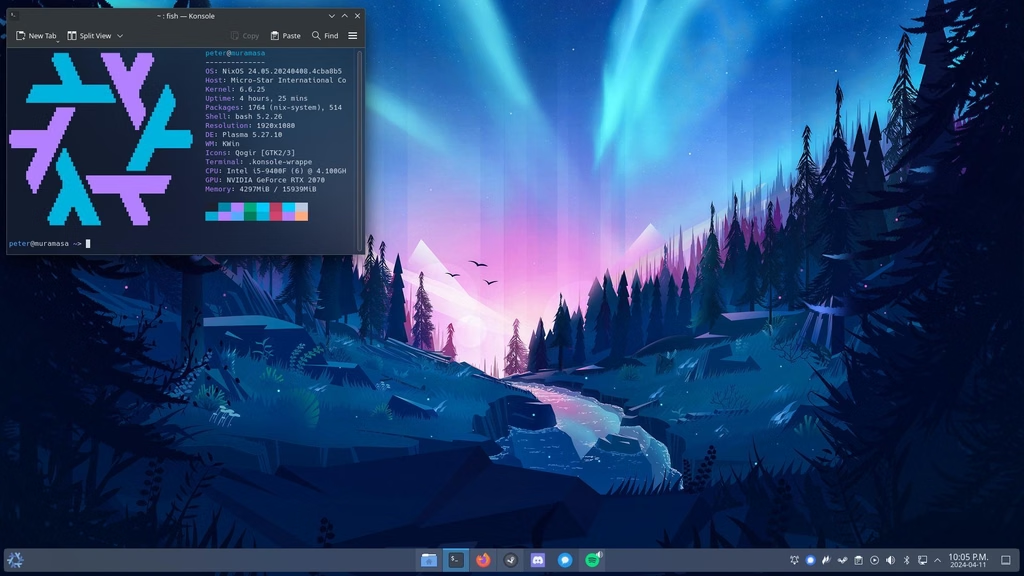
NixOS utiliza Nix para gestionar el sistema mediante configuraciones declarativas y reproducibles. Permite mantener generaciones anteriores y regresar a un estado conocido cuando una actualización causa problemas.
Su principal ventaja desde la perspectiva de la seguridad es el control sobre la configuración. Los cambios pueden documentarse, reproducirse y revisarse con mayor facilidad, algo especialmente útil para administradores y usuarios avanzados.
Pero NixOS no es automáticamente seguro por el mero hecho de utilizar Nix. Los servicios expuestos, los permisos excesivos y las malas decisiones administrativas siguen siendo posibles.
¿Sirve en la práctica? Sí, especialmente para usuarios técnicos y servidores donde la reproducibilidad sea importante. Su nivel real de seguridad depende de las medidas de endurecimiento y de la calidad de la configuración.
14. NetBSD Hardened
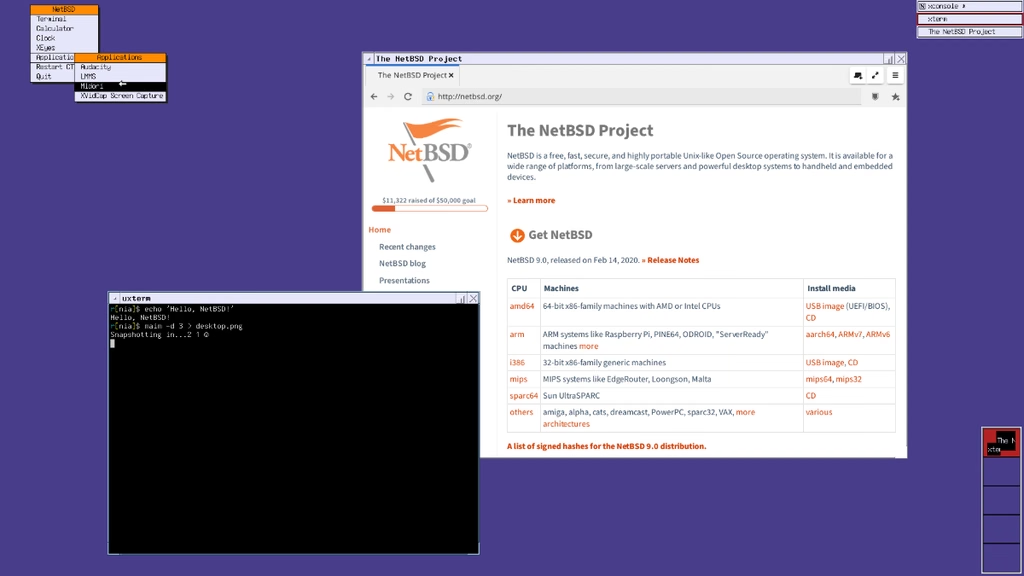
NetBSD nació en 1993 y se ha distinguido por su portabilidad, hasta el punto de funcionar en una amplia variedad de arquitecturas y dispositivos. Esa trayectoria le ha permitido mantener una base técnica madura.
Dispone de mecanismos de protección del sistema, controles de ejecución y distintas opciones de endurecimiento. Como en otros sistemas BSD, su utilidad depende también de la administración y de mantener los componentes actualizados.
Su menor popularidad no significa que sea inseguro, pero sí puede implicar que algunas aplicaciones, controladores o soluciones de terceros sean más difíciles de encontrar.
¿Sirve en la práctica? Puede ser una buena elección para servidores, sistemas especializados y hardware compatible. Su clasificación como sistema endurecido presupone una configuración deliberada, no una instalación que se considere segura por defecto en cualquier circunstancia.
15. FreeBSD Hardened
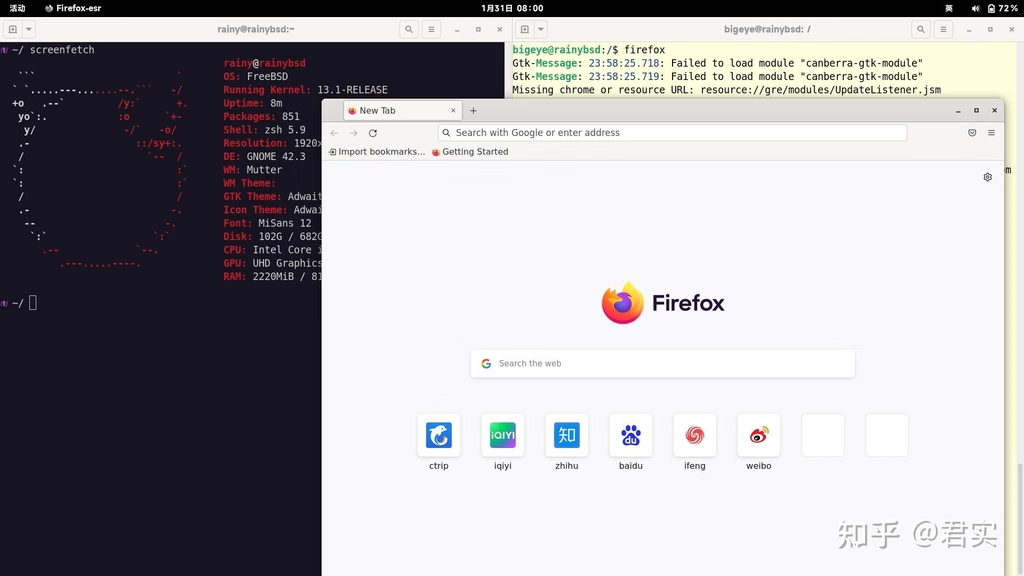
FreeBSD es uno de los sistemas *BSD más consolidados, con una historia que se remonta a 1993. Se utiliza en servidores, almacenamiento, redes y otros entornos donde importan la estabilidad y el control del sistema.
Entre sus herramientas de seguridad destacan jails, que permiten aislar entornos de ejecución, y Capsicum, un modelo de capacidades que puede restringir las operaciones de determinados procesos. También ofrece controles de acceso, auditoría y otras medidas de endurecimiento.
Su madurez es una ventaja frente a proyectos experimentales, aunque no lo hace automáticamente superior a GNU/Linux u OpenBSD. La seguridad depende de cómo se utilice y de qué amenazas se pretendan afrontar.
¿Sirve en la práctica? Sí, especialmente en servidores y servicios de red bien administrados. Es una plataforma real, no solo una propuesta arquitectónica.
16. Secureblue
secureblue es un proyecto comunitario basado en la familia de sistemas atómicos de Fedora, con modificaciones orientadas a reforzar la seguridad del escritorio. Combina una base transaccional con medidas de endurecimiento adicionales.
El modelo atómico permite actualizar el sistema de forma controlada y facilita ciertas recuperaciones. Las medidas adicionales buscan dificultar la explotación de vulnerabilidades y reforzar componentes del entorno de escritorio.
Sin embargo, una base inmutable no vuelve invulnerables las aplicaciones, y las modificaciones de seguridad pueden introducir incompatibilidades o requerir que el usuario se adapte a determinadas decisiones del proyecto.
¿Sirve en la práctica? Es una opción interesante para quienes quieren un escritorio GNU/Linux con un enfoque de seguridad más agresivo. Antes de adoptarlo conviene comprobar la actividad del proyecto, los dispositivos compatibles y las limitaciones de uso actuales.
17. Gentoo Hardened: una configuración realista
A diferencia del escenario extremo anterior, Gentoo Hardened puede utilizarse de forma razonable si se eligen protecciones compatibles, se mantienen los paquetes al día y se evita añadir complejidad innecesaria.
El control sobre la compilación y los componentes permite adaptar el sistema a necesidades específicas. Pero también obliga a comprender las implicaciones de las opciones seleccionadas y a asumir buena parte de la responsabilidad de mantenimiento.
No existe una configuración mágica que convierta Gentoo en el sistema más seguro para todos. El resultado dependerá de la experiencia del administrador, los servicios habilitados y las amenazas previstas.
¿Sirve en la práctica? Sí, para usuarios avanzados que valoren la personalización y estén dispuestos a mantenerla. Para alguien que solo quiere instalar el sistema y olvidarse de él, probablemente existan opciones más convenientes.
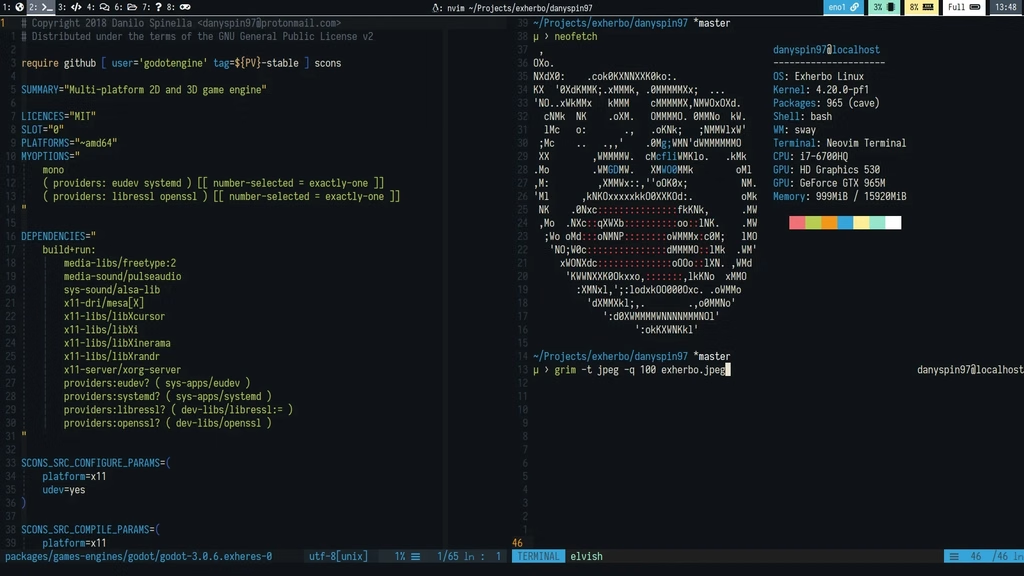
18. Exherbo Hardened
Exherbo es una distribución GNU/Linux orientada especialmente a usuarios técnicos y desarrolladores. Ofrece flexibilidad y herramientas de gestión de paquetes pensadas para adaptar el sistema a necesidades concretas.
Esa flexibilidad puede ayudar a mantener una instalación pequeña y controlada, pero no convierte automáticamente a Exherbo en una distribución endurecida. La seguridad depende de las opciones aplicadas, los componentes instalados y la capacidad de mantener el sistema correctamente.
Su comunidad y ecosistema son mucho menores que los de las distribuciones más populares, por lo que la disponibilidad de documentación, soporte y soluciones a problemas concretos merece especial atención.
¿Sirve en la práctica? Puede serlo para usuarios experimentados con necesidades específicas. Para un entorno crítico, conviene evaluar cuidadosamente el mantenimiento actual y los recursos disponibles antes de elegirlo.
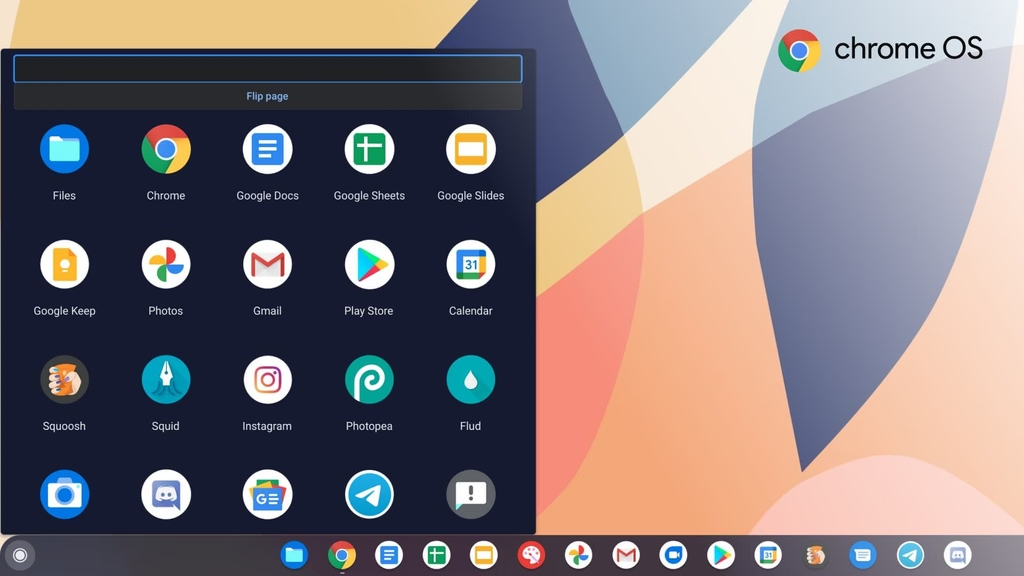
19. ChromeOS
ChromeOS es el sistema operativo de Google diseñado principalmente para Chromebooks. Su arquitectura combina arranque verificado, actualizaciones controladas, aislamiento de aplicaciones y protecciones destinadas a impedir modificaciones no autorizadas del sistema.
Su enfoque resulta interesante porque intenta reducir la cantidad de decisiones de seguridad que recaen sobre el usuario. En vez de esperar que cada persona configure decenas de mecanismos, ofrece una plataforma más controlada y con un modelo de actualización integrado.
Eso no elimina los riesgos asociados a las extensiones, las cuentas comprometidas, las aplicaciones o las vulnerabilidades del navegador. Tampoco significa que todos los modelos de Chromebook tengan idéntico soporte durante el mismo periodo.
¿Sirve en la práctica? Sí, especialmente para navegación, educación y trabajo cotidiano. Su ecosistema controlado es una ventaja para muchos usuarios, aunque también implica menor libertad que un sistema convencional.
20. Talos Linux
Talos Linux es un sistema operativo diseñado específicamente para ejecutar Kubernetes. Su propuesta consiste en eliminar buena parte de las funciones que normalmente encontraríamos en una distribución generalista y gestionar el sistema mediante una API.
No ofrece el entorno tradicional de administración con una shell habitual ni un gestor de paquetes convencional. En su lugar, apuesta por imágenes controladas, una superficie de ataque reducida y una administración centrada en la infraestructura.
Esa especialización puede ser una ventaja: si el sistema no necesita herramientas para tareas que nunca realizará, tampoco necesita exponerlas. Sin embargo, el control de acceso a la API, la configuración del clúster y la cadena de suministro siguen siendo fundamentales.
¿Sirve en la práctica? Sí, para infraestructura Kubernetes. No es una alternativa apropiada para un escritorio ni para un servidor de propósito general que requiera administración convencional.
Conclusión de esta primer parte del artículo
Bueno, espero que hayan podido apreciar esta recopilación tanto como yo. De verdad, me da gusto conocer la variedad de proyectos que hay ahí afuera, más allá de GNU/Linux y *BSD, y más allá de la seguridad teórica. Creo que somos afortunados por estar rodeados de equipos brillantes que, de cierta forma, aportan su granito de arena a esta sociedad, en este caso, más precisamente, en el ámbito de la computación, poniendo su tiempo y sus conocimientos al servicio de todos.
Y de seguro se que se lo están preguntando ¿Qué licencias poseen estos proyectos? Mayoritariamente son proyectos de Software Libre y Open Source: LionsOS está bajo la licencia BSD 2-Clause; L4Re utiliza la licencia MIT para su núcleo y BSD para otras partes; Tock OS está bajo Apache 2.0 o MIT; Redox OS utiliza MIT en su núcleo y otras licencias en sus componentes; Xous OS utiliza Apache 2.0, mientras que OpenBSD emplea principalmente ISC, además de BSD y otras licencias permisivas compatibles.
En cuanto a Genode, seL4, Guix System y Gentoo Hardened, utilizan licencias GPL en sus respectivas versiones o componentes. Por otro lado, Hubris utiliza MPL 2.0; Nix emplea LGPL 2.1; Talos Linux utiliza MPL 2.0; y secureblue, Apache 2.0.
Por su parte, Fuchsia tiene el núcleo bajo MIT y otros componentes bajo BSD, Apache 2.0 y otras licencias. En NetBSD y FreeBSD predominan las licencias BSD y otras licencias permisivas compatibles. GrapheneOS utiliza MIT en algunos de sus componentes, aunque también hereda otras licencias del ecosistema Android. En cuanto a Exherbo, no encontré mucha información específica, pero sus componentes utilizan mayoritariamente licencias abiertas.
Por último, ChromeOS combina componentes de código abierto con elementos propietarios.
Y sí me preguntan por actividad de los proyectos, todos me reflejan activos.
En cuanto a la conclusión acerca de cuál es mejor, esa se las dejaré a ustedes, al menos en esta primera parte. En lo personal, siento un profundo respeto por todo el ecosistema *BSD y, si el día de mañana GNU/Linux desapareciera de forma hipotética, me iría sin duda alguna a algún *BSD. De hecho, dentro de este listado, hay uno que personalmente destacaría por encima de los demás y que podría situar en un top global: OpenBSD.
Los conocedores saben de sobra que es un sistema que no necesita presentación. Para quienes nunca hayan leído acerca de él, les recomiendo este gran artículo que encontré en línea: Por qué OpenBSD es único.
Ahora si me despido, quedo atento a cualquier aporte y/o corrección ¡Saludos!