
Bueno, esta es la continuación del primer artículo acerca de los S.O. más seguros en teoría, un artículo que parece haber atraído cierta atención, tanto buena como mala ¿Lo especial? No lo sé. Me centro específicamente en lo técnico, donde tenemos grandes sistemas como alternativa que aún operan y que, en teoría, podríamos utilizar en caso de que los principales sean secuestrados por las agencias de inteligencia Jajaja (no me presten atención, es de madrugada).
En está ocasión voy a ir directo al grano porque todo el lore está en la primer parte, si desean entender el contexto de todo esto, vayan y léanlo, quizás valga la pena.
- Sistemas operativos de nivel medio:
21. Android de fábrica en Google Pixel
22. Alpine Linux (endurecido)
23. Void Linux (endurecido)
24. Azure Linux
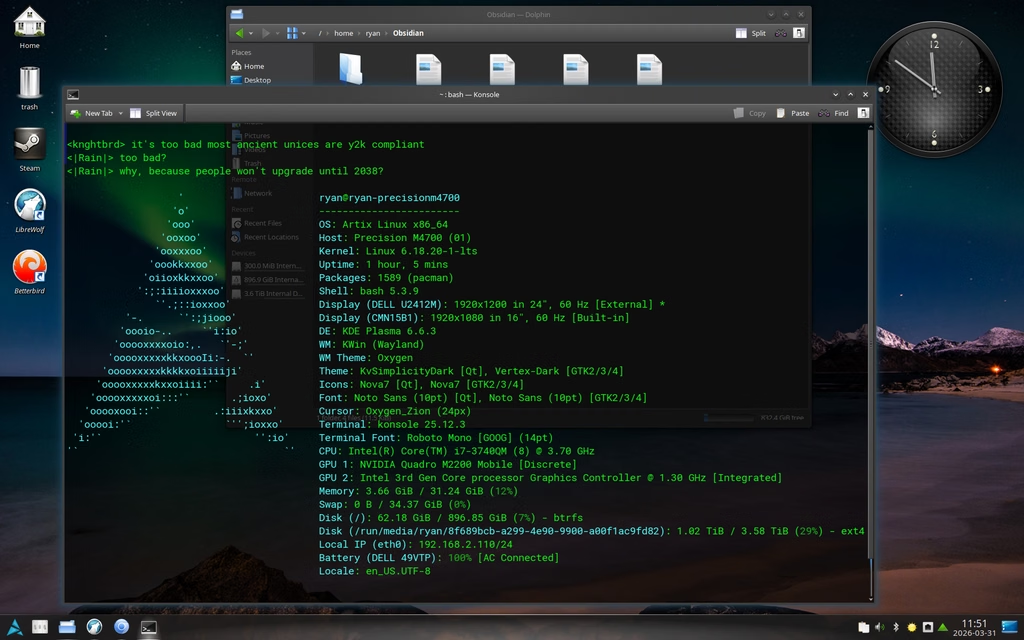
25. Artix Linux (endurecido)
26. Fedora Silverblue
27. Kicksecure y Whonix
28. VyOS
29. StartOS
30. openSUSE Aeon
31. Openwall GNU/*/Linux (Owl)
32. RHEL, Rocky Linux y AlmaLinux
- Sistemas operativos de nivel bajo:
33- Hyperbola y Parabola (endurecido)
34- Fedora
35- OpenSUSE
36- Ubuntu (+ distribuciones derivadas)
37- Debian (+ distribuciones derivadas)
38- QubesOS ( sobrevalorado)
- Breve conclusión final.
Nivel Medio
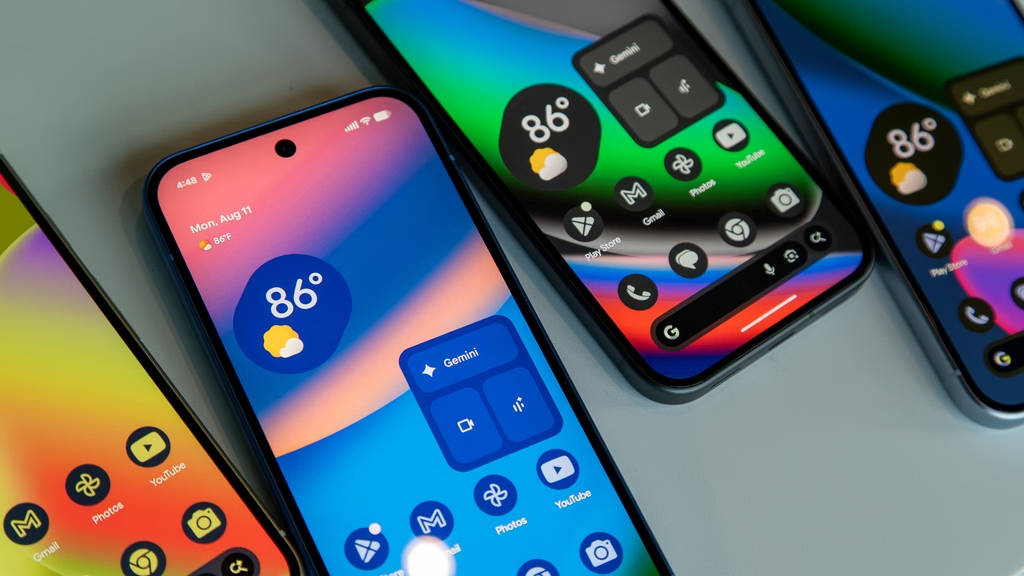
21. Android de fábrica (Google Pixel)
Android utiliza el kernel Linux y combina varias capas de seguridad, entre ellas el aislamiento de aplicaciones, SELinux, permisos, arranque verificado y protecciones apoyadas en el hardware. Los dispositivos Pixel añaden mecanismos de seguridad específicos y reciben actualizaciones directamente de Google durante su periodo de soporte.
Su popularidad no debería ocultar que Android moderno cuenta con una arquitectura de seguridad considerablemente más sofisticada que la de sus primeras versiones. Aun así, el resultado varía según el fabricante, el modelo, las aplicaciones instaladas y la rapidez de las actualizaciones.
¿Sirve en la práctica? Sí. Un Pixel actualizado puede ser una opción sólida para uso cotidiano. GrapheneOS añade medidas de endurecimiento, pero no todo usuario necesita necesariamente cambiar de sistema.
22. Alpine Linux Hardened
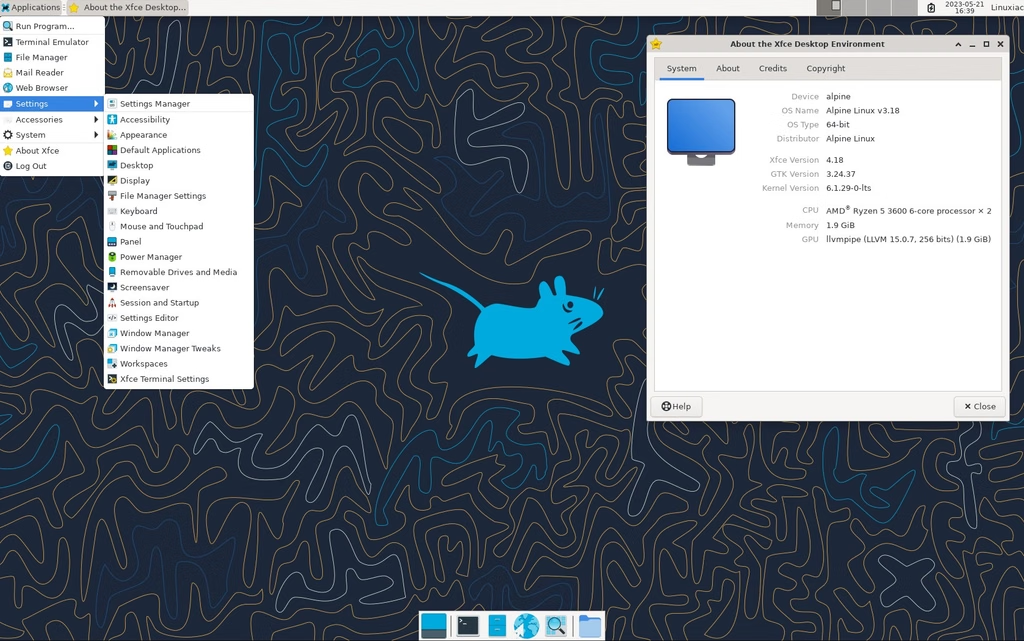
Alpine Linux es una distribución ligera que utiliza musl y BusyBox, y que se ha popularizado especialmente en contenedores y servidores. Su tamaño reducido permite prescindir de componentes que no son necesarios para determinadas tareas.
También incorpora protecciones de compilación y otras medidas que pueden contribuir al endurecimiento. Sin embargo, una distribución pequeña no es automáticamente más segura: un servicio mal configurado o un paquete vulnerable pueden comprometerla igualmente.
¿Sirve en la práctica? Sí, especialmente en contenedores, servidores y entornos minimalistas. La clave es mantener los paquetes actualizados y comprender qué se está eliminando y qué se está exponiendo.
23. Void Linux Hardened
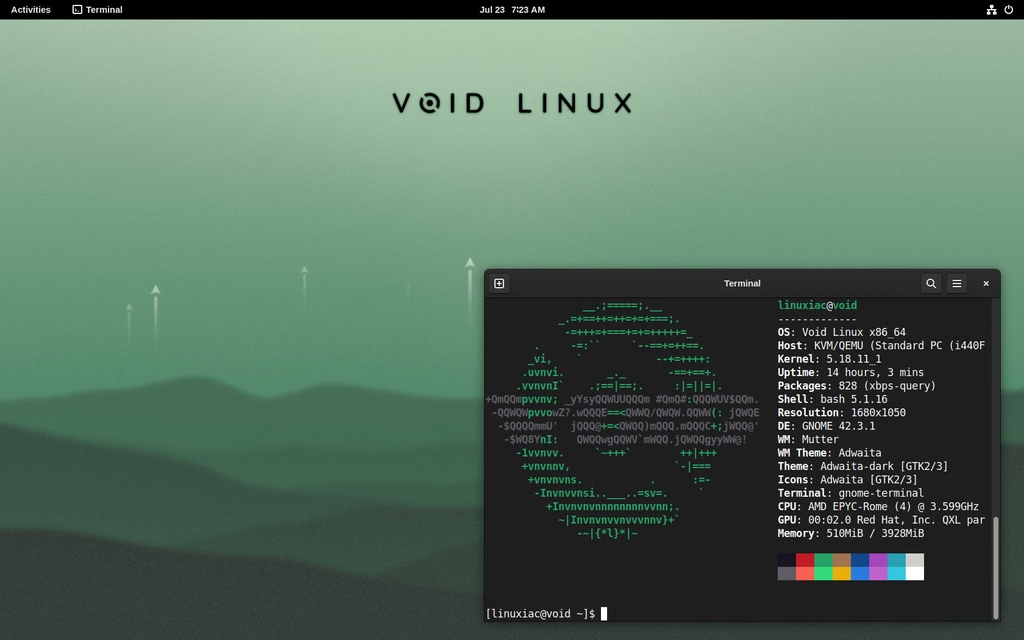
Void Linux es una distribución independiente que utiliza XBPS para gestionar paquetes y runit como sistema de inicialización. Su enfoque ofrece una base relativamente ligera y permite que el usuario configure el entorno con bastante libertad.
El uso de runit, por sí solo, no la convierte en una distribución más segura. Las ventajas dependen de los servicios que se habiliten, los controles de acceso, el cortafuegos y las medidas de endurecimiento adicionales.
¿Sirve en la práctica? Sí, para usuarios que desean un sistema ligero y están dispuestos a administrarlo. Para un perfil menos técnico, la seguridad dependerá en gran medida de que la configuración y el mantenimiento sean adecuados.
24. Azure Linux
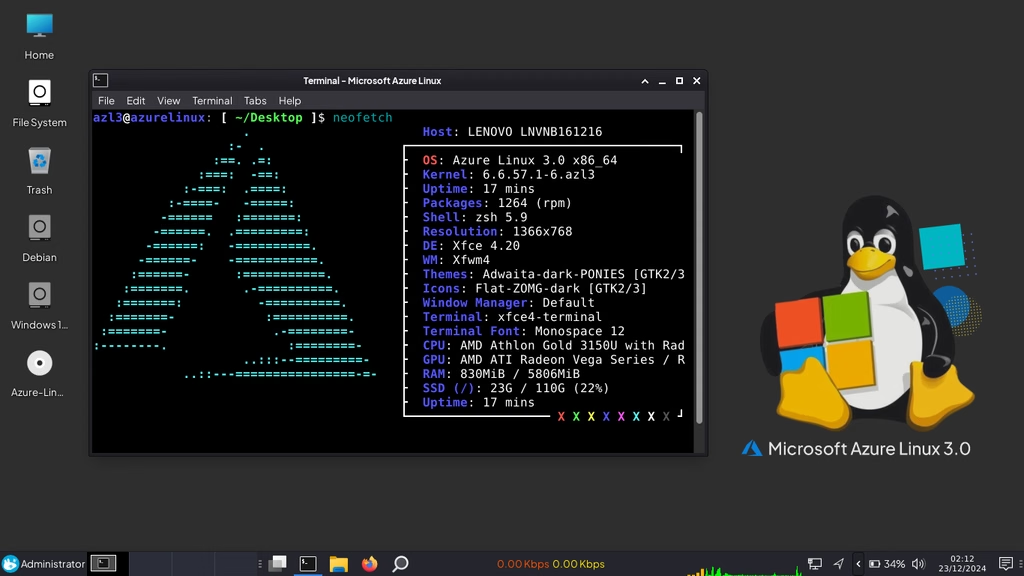
Azure Linux es una distribución desarrollada por Microsoft para escenarios de infraestructura, nube y contenedores. Está diseñada para ofrecer una base controlada, con una selección de componentes orientada a sus entornos de uso.
Su especialización permite reducir elementos innecesarios y facilita mantener una plataforma coherente dentro de la infraestructura de Microsoft. Como en cualquier distribución, la seguridad real también depende de las actualizaciones, las configuraciones y los servicios desplegados.
¿Sirve en la práctica? Sí, especialmente en entornos de nube e infraestructura compatibles. No es una distribución pensada para destacar como escritorio doméstico y su ventaja depende del contexto donde se despliegue.
25. Artix Linux Hardened
Artix es una distribución basada en Arch Linux que permite elegir sistemas de inicialización alternativos a systemd. Ofrece flexibilidad y un entorno atractivo para usuarios que desean controlar más aspectos de su instalación.
Sin embargo, cambiar el sistema de inicialización no garantiza una mejora sustancial de la seguridad. La configuración de los servicios, los permisos, las actualizaciones y las aplicaciones tiene un impacto mucho más directo.
¿Sirve en la práctica? Sí, para usuarios experimentados que quieran un sistema personalizable. Su nivel de seguridad depende del endurecimiento aplicado y de la disciplina con la que se mantenga.
26. Fedora Silverblue
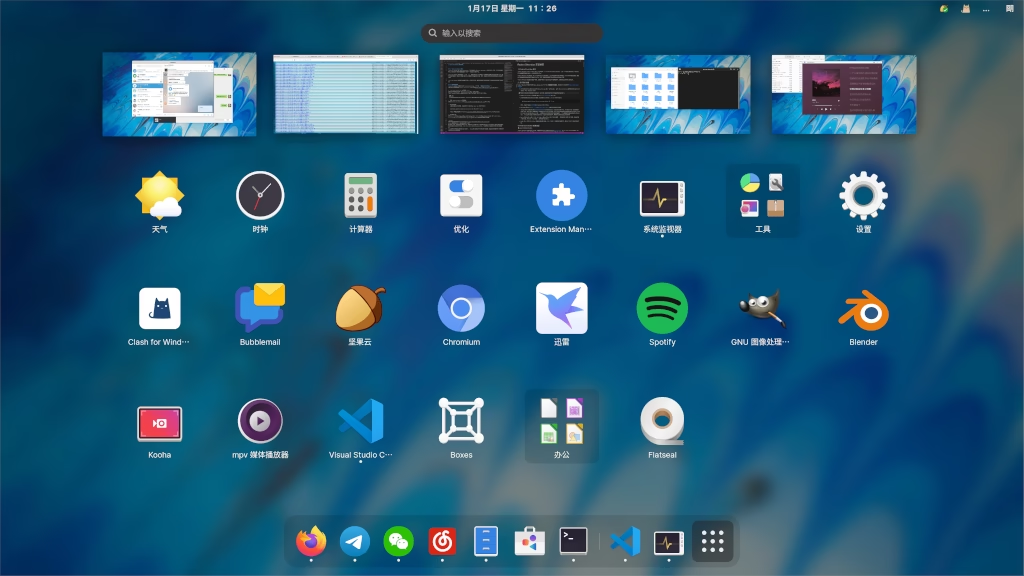
Fedora Silverblue es un escritorio basado en Fedora que utiliza un sistema base de tipo inmutable y actualizaciones atómicas. Esto permite mantener una base controlada y facilita regresar a una versión anterior si una actualización produce problemas.
El modelo reduce ciertas modificaciones accidentales del sistema base y favorece separar las aplicaciones del entorno principal. Sin embargo, no protege automáticamente los datos del usuario, las aplicaciones o las extensiones frente a cualquier amenaza.
¿Sirve en la práctica? Sí, como escritorio moderno para quienes valoran las actualizaciones controladas y la recuperación sencilla. Es una opción madura, aunque su modelo de instalación de aplicaciones requiere adaptarse a una filosofía distinta de la de una distribución tradicional.
27. Kicksecure / Whonix
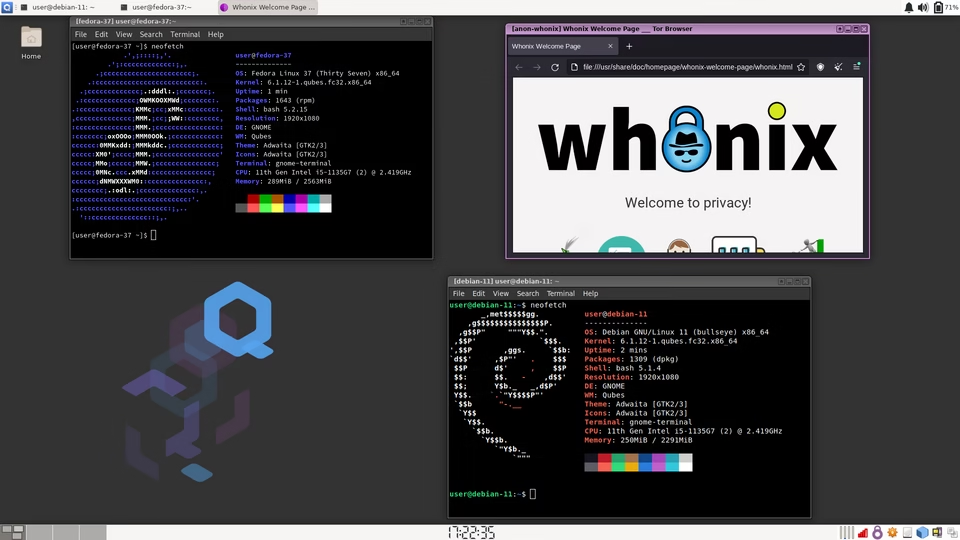
Kicksecure es un sistema basado en Debian que incorpora medidas de endurecimiento, mientras que Whonix utiliza una arquitectura de dos máquinas virtuales: una pasarela que gestiona la conexión a Tor y una estación de trabajo que utiliza esa red.
La separación busca impedir que una aplicación de la estación de trabajo se conecte directamente a internet y revele con facilidad la dirección IP real. Es un diseño especialmente interesante para quienes necesitan reducir la exposición de su identidad en línea.
Pero Tor no garantiza anonimato absoluto. Los errores del usuario, la identificación mediante cuentas personales, las huellas del navegador y las vulnerabilidades de las aplicaciones pueden comprometer la privacidad.
¿Sirve en la práctica? Sí, para escenarios donde el anonimato de red y la separación de actividades importan. No es una solución universal ni sustituye la necesidad de mantener una conducta cuidadosa.
28. VyOS
VyOS es un sistema operativo de red basado en Linux, orientado a enrutadores, cortafuegos y otros servicios de infraestructura. Ofrece una administración centrada en la configuración de red y herramientas destinadas a desplegar funciones que, de otro modo, podrían requerir equipos especializados.
Su seguridad depende tanto de la plataforma como de las reglas del cortafuegos, los servicios expuestos, las credenciales y el mantenimiento. Un sistema de red puede tener buenas herramientas y aun así quedar expuesto por una configuración deficiente.
¿Sirve en la práctica? Sí, para infraestructura de red y escenarios compatibles. No es un sistema de escritorio y su clasificación tiene sentido principalmente dentro de ese modelo de amenaza.
29. StartOS
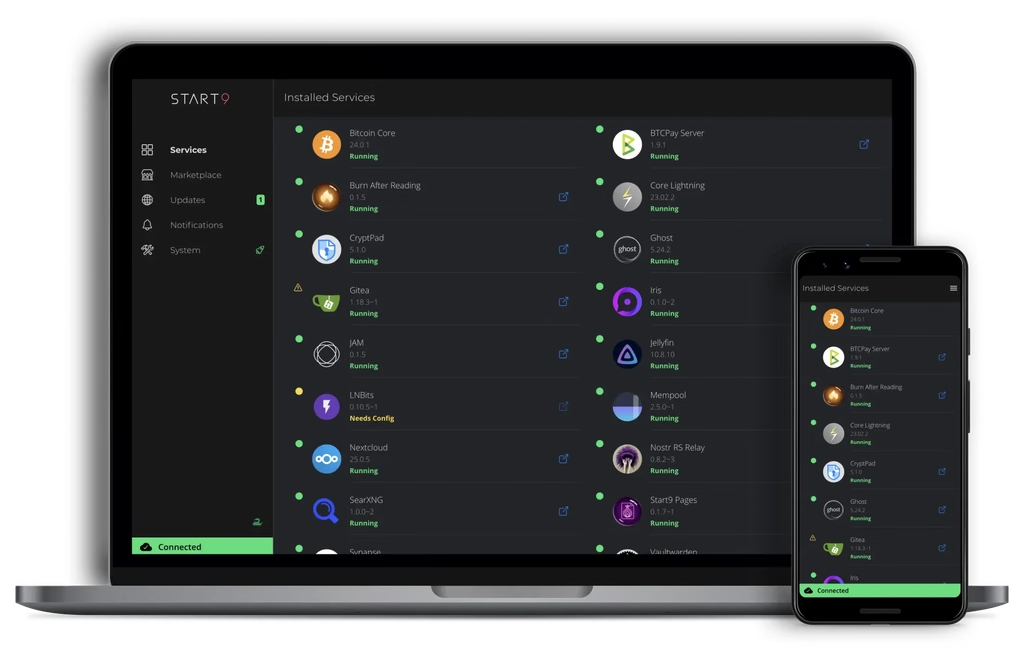
StartOS es un sistema orientado a simplificar la ejecución de servicios autoalojados en un servidor personal. Busca que el usuario pueda instalar y administrar aplicaciones sin tener que mantener manualmente cada detalle de una distribución convencional.
El aislamiento mediante contenedores y el control de los paquetes ayudan a organizar los servicios, pero los contenedores no son una frontera de seguridad absoluta. Las vulnerabilidades del kernel, los permisos excesivos y las aplicaciones comprometidas siguen siendo riesgos relevantes.
¿Sirve en la práctica? Sí, para quienes desean autoalojar servicios con una administración más accesible. Es importante mantener el sistema actualizado, limitar los servicios expuestos a internet y conservar copias de seguridad.
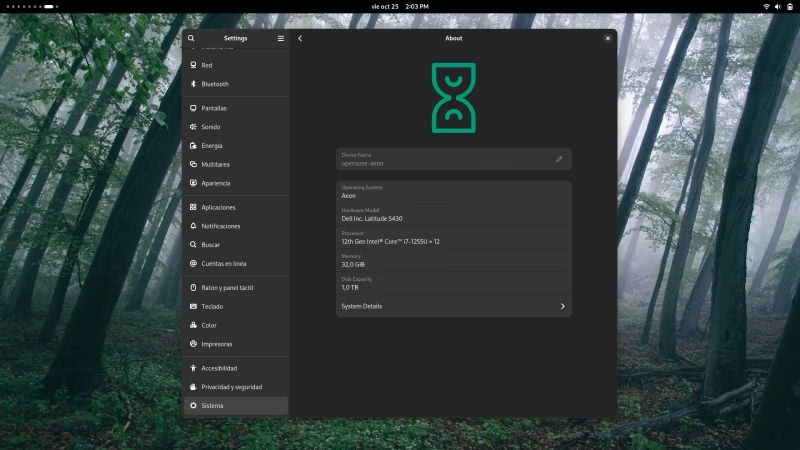
30. openSUSE Aeon
Aeon es un escritorio de openSUSE basado en un modelo transaccional, con una base del sistema que se actualiza de forma controlada. Su filosofía busca simplificar el mantenimiento y reducir los problemas derivados de modificaciones parciales o actualizaciones interrumpidas.
Este modelo puede mejorar la consistencia y facilitar la recuperación, pero no equivale a una garantía contra malware o errores de configuración. Las aplicaciones, los datos personales y los servicios siguen necesitando protección.
¿Sirve en la práctica? Sí, para usuarios de escritorio que valoren un sistema moderno y actualizaciones controladas. Conviene comprobar la documentación y el estado actual del proyecto antes de adoptarlo, como con cualquier distribución que evolucione rápidamente.
31. Openwall GNU/*/Linux (Owl)
Openwall GNU/*/Linux, conocido como Owl, fue una distribución orientada a servidores que puso especial énfasis en la seguridad. Está vinculada al trabajo de Openwall, conocido también por herramientas y proyectos de seguridad como John the Ripper.
Su enfoque histórico incluyó medidas de endurecimiento de Linux y una atención particular a la resistencia frente a determinadas clases de explotación. Sin embargo, una buena reputación histórica no basta para recomendar hoy una plataforma.
¿Sirve en la práctica? Solo después de comprobar el estado actual de mantenimiento, las actualizaciones y la compatibilidad con los requisitos del entorno. Si un sistema deja de recibir correcciones, sus mecanismos de seguridad pueden perder valor rápidamente. Por eso, su posición en esta lista es teórica e histórica, no una recomendación de despliegue sin verificaciones adicionales.
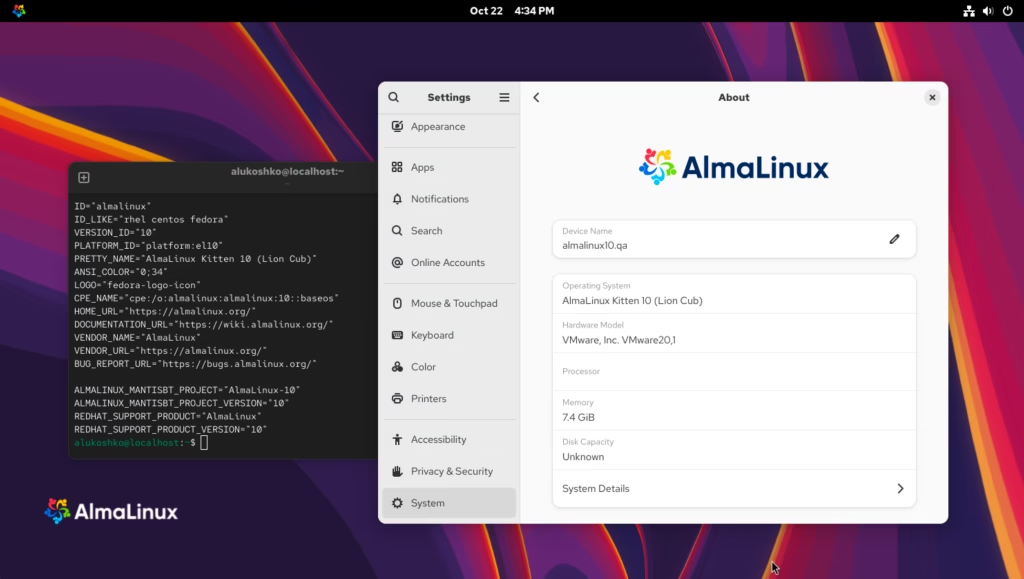
32. RHEL, Rocky Linux y AlmaLinux
Red Hat Enterprise Linux (RHEL), Rocky Linux y AlmaLinux son distribuciones orientadas a servidores y entornos empresariales. Comparten parte de su ecosistema, pero no son el mismo proyecto ni tienen idénticos modelos de desarrollo, soporte o mantenimiento.
RHEL destaca por su integración con SELinux, sus políticas de seguridad y su ciclo de mantenimiento empresarial. Rocky Linux y AlmaLinux ofrecen alternativas compatibles con gran parte de ese ecosistema, cada una con su propia gobernanza y política de soporte.
Su posición más baja en esta clasificación teórica no significa que sean sistemas inseguros. De hecho, un servidor empresarial bien mantenido puede ser una opción mucho más segura en la práctica que un sistema experimental con una arquitectura prometedora, pero con pocas actualizaciones o escasa experiencia de uso.
¿Sirven en la práctica? Sin duda. Son opciones sólidas para muchos servidores, siempre que se elijan versiones con soporte vigente, se apliquen las actualizaciones y se configure correctamente el entorno.
Ahora es cuando me van a preguntar ¿Son software libre o Open Source? Pues, todas tienen en su gran mayoría licencias de software libre, eso si, en estilo mixto (muchas licencias en un solo proyecto para diferentes componentes, deben revisarse mejor individualmente). Además, mantienen una actividad de desarrollo positiva, a excepción de Openwall GNU/*/Linux (Owl) que está más de forma histórica.
Nivel Bajo
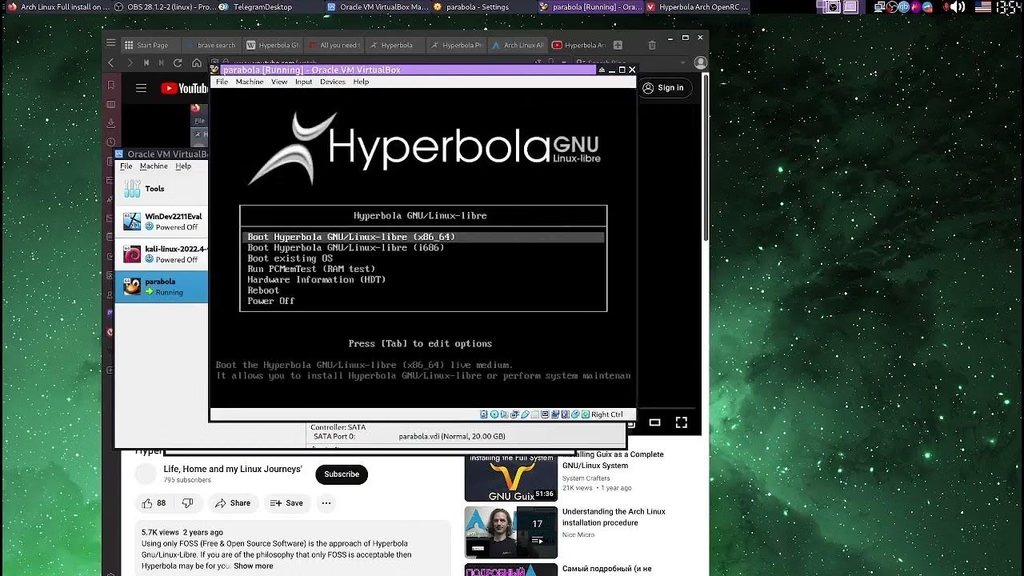
33. Hyperbola y Parabola (endurecido)
Hyperbola es una distribución GNU/Linux-libre orientada a la estabilidad, la libertad del software y el endurecimiento del sistema. Parabola, por su parte, deriva de Arch Linux y elimina componentes que no cumplen sus criterios de libertad. Ambas priorizan el control del usuario sobre el software que ejecuta, aunque sus enfoques de desarrollo y mantenimiento son diferentes.
Su principal limitación es que utilizar software libre no garantiza una mayor seguridad técnica. Excluir firmware privativo puede impedir recibir determinadas correcciones, y el nivel de protección depende también de las actualizaciones y la configuración.
¿Sirven en la práctica? Sí, especialmente para quienes priorizan la libertad del software y el control del sistema. Sin embargo, no son automáticamente más seguras que otras distribuciones con mecanismos de protección más completos.
34. Fedora
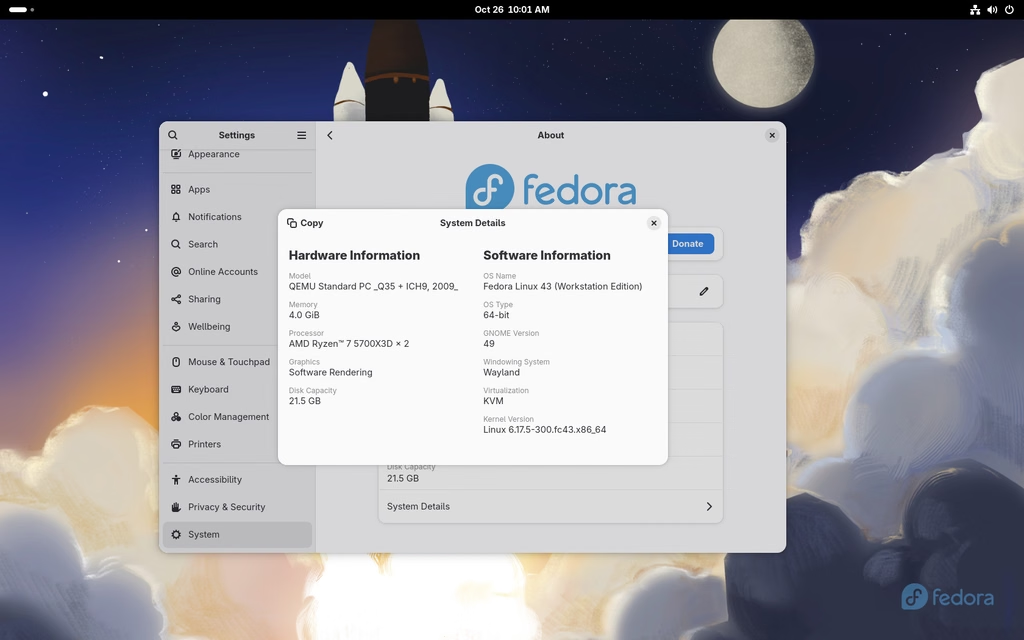
Fedora es una distribución GNU/Linux comunitaria patrocinada por Red Hat, cuyo desarrollo comenzó en 2003. Destaca por incorporar tecnologías modernas y mecanismos de seguridad como SELinux, que restringe las acciones de procesos y servicios mediante políticas de acceso obligatorio.
Su principal fortaleza es ofrecer protecciones importantes de forma predeterminada, aunque no proporciona aislamiento completo entre todas las aplicaciones. Además, sus actualizaciones frecuentes requieren un mantenimiento constante.
¿Sirve en la práctica? Sí. Es una alternativa sólida para el escritorio y el trabajo profesional, con buenas protecciones integradas sin necesidad de recurrir a una distribución especializada.
35. openSUSE
openSUSE es una distribución GNU/Linux comunitaria que ofrece dos variantes destacadas: Leap, de enfoque más conservador, y Tumbleweed, de publicación continua. Incluye herramientas de administración y mecanismos de seguridad como AppArmor, que permite restringir los recursos a los que pueden acceder determinadas aplicaciones.
Su nivel de protección depende de las políticas aplicadas y del mantenimiento del sistema. Las instantáneas y las opciones de recuperación disponibles en determinadas configuraciones son útiles, pero no sustituyen las medidas preventivas de seguridad.
¿Sirve en la práctica? Sí. Es una alternativa equilibrada para quienes buscan administración avanzada y mecanismos de confinamiento sin renunciar a un sistema de propósito general.
36. Ubuntu (+ distribuciones derivadas)
Ubuntu es una distribución basada en Debian, desarrollada por Canonical y publicada inicialmente en 2004. Incorpora AppArmor, protecciones del núcleo y herramientas de mantenimiento que permiten construir un entorno razonablemente seguro para el uso cotidiano.
Su popularidad favorece la compatibilidad y la disponibilidad de software, pero no implica una seguridad superior. Además, sus distribuciones derivadas pueden modificar las configuraciones originales, por lo que no todas ofrecen las mismas garantías.
¿Sirve en la práctica? Sí. Es una opción accesible y funcional, aunque su instalación convencional no destaca por ofrecer un aislamiento especialmente estricto frente a amenazas avanzadas.
37. Debian (+ distribuciones derivadas)
Debian es una distribución comunitaria cuyo desarrollo comenzó en 1993 y que sirve como base para numerosos sistemas, incluido Ubuntu. Se caracteriza por su estabilidad, su compromiso con el software libre y un equipo dedicado a gestionar vulnerabilidades y publicar actualizaciones de seguridad.
Su principal fortaleza es un ecosistema consolidado y un control detallado de los paquetes. Sin embargo, la estabilidad no garantiza por sí sola una mayor seguridad, y algunas protecciones requieren configuración adicional. Sus derivados tampoco heredan necesariamente todas sus decisiones de seguridad.
¿Sirve en la práctica? Sí. Es una base fiable para escritorios y servidores, especialmente cuando se busca control y previsibilidad, aunque no debe confundirse su instalación convencional con un sistema endurecido.
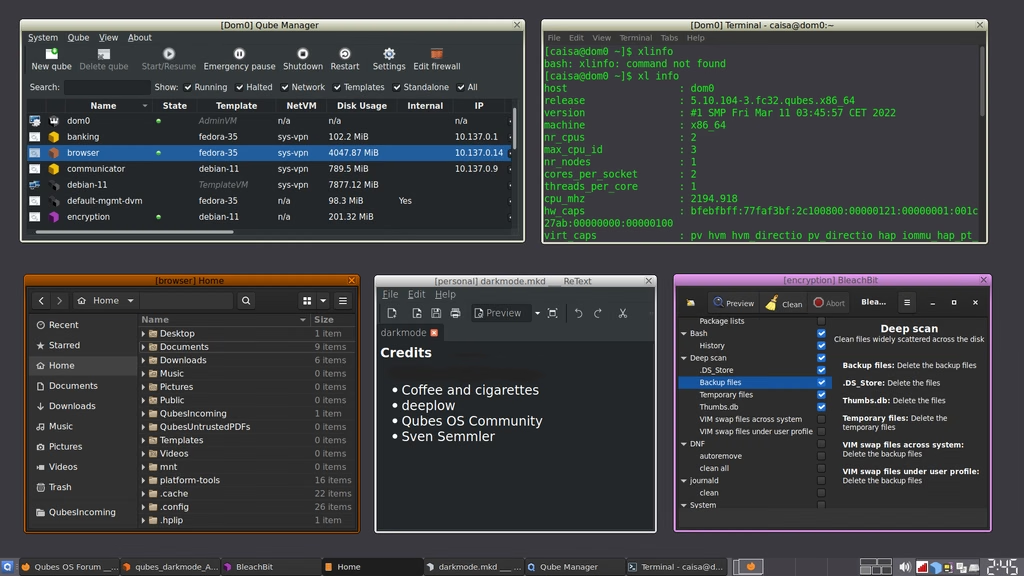
38. Qubes OS (sobrevalorado)
Qubes OS es un sistema operativo orientado a la seguridad, lanzado inicialmente en 2012. Utiliza el hipervisor Xen para separar actividades en máquinas virtuales independientes, lo que permite aislar entornos personales, laborales y potencialmente peligrosos. Su principal fortaleza es reducir el impacto de una intrusión en uno de esos compartimentos.
Sin embargo, esta arquitectura añade complejidad y exige hardware compatible. Tampoco elimina los riesgos asociados al hipervisor, el firmware o las vulnerabilidades dentro de cada entorno. Su reputación puede llevar a exagerar sus garantías: compartimentar no significa ser invulnerable.
¿Sirve en la práctica? Sí, para usuarios que necesitan separar actividades con distintos niveles de confianza. Para el uso cotidiano puede resultar excesivamente complejo y consumir recursos considerables. Es una propuesta técnicamente interesante, pero no una solución universal ni necesariamente la mejor opción para todos los perfiles.
Conclusión: ¿cuál es realmente el más seguro?
La respuesta incómoda es que no existe un sistema operativo universalmente más seguro para todos los escenarios. Los microkernels y la verificación formal ofrecen propiedades muy atractivas; los sistemas *BSD aportan madurez y una filosofía de seguridad consolidada; las distribuciones endurecidas permiten adaptar GNU/Linux a necesidades concretas; y plataformas como GrapheneOS, ChromeOS o Whonix resuelven problemas específicos mediante decisiones de diseño diferentes.
Si tuviera que elegir según el contexto, miraría hacia GrapheneOS para un móvil compatible que requiera un nivel elevado de protección; OpenBSD o FreeBSD para determinados servidores y servicios de red; Genode, seL4 y proyectos relacionados para estudiar arquitecturas de alta garantía; y Talos Linux para infraestructura Kubernetes.
Pero hay una lección que atraviesa toda la lista: el sistema más seguro sobre el papel no siempre es el más seguro en manos de una persona real. Una plataforma experimental sin mantenimiento, una instalación compleja mal configurada o un sistema que el usuario no sabe actualizar pueden terminar ofreciendo menos protección que una alternativa más convencional.
La seguridad no consiste en encontrar una etiqueta que diga «seguro» y dejar de preocuparse. Consiste en reducir riesgos, mantener el control y comprender de qué estamos intentando protegernos. Y, a veces, la decisión más inteligente no es elegir el sistema con la arquitectura más impresionante, sino aquel que podamos mantener correctamente durante años.
Por ejemplo, podría fácilmente estar casi seguro en una distribución GNU/Linux cómo Ubuntu de fábrica, con cero contacto a internet y por supuesto, con todos los puertos inhabilitados ¡o mejor aun! En una puta cueva con un gorrito de aluminio alejado de toda civilización, qué se yo jaja